A tática silenciosa do dwell time sabota sua última linha de defesa. Saiba como evitar que suas cópias de segurança sejam envenenadas por ameaças latentes.
Imagine o seguinte cenário: numa manhã de terça-feira, as telas de todos os servidores da sua empresa exibem uma mensagem de resgate. Os sistemas críticos estão criptografados e a operação está totalmente paralisada. Imediatamente, a equipe de TI e segurança entra em ação. Sem pânico, o Diretor de Tecnologia afirma de forma confiante: "Temos backups diários redundantes com retenção de 30 dias. Vamos restaurar o sistema do zero". No entanto, ao tentar realizar a restauração, o time depara-se com uma realidade brutal: o backup de ontem contém o código do ransomware dormente. O de uma semana atrás, também. O de 30 dias atrás, idem.
O ataque não começou ontem. O agente de ameaça invadiu a infraestrutura de rede há 45 dias. Ele plantou o malware de forma latente e esperou pacientemente até que todas as cópias de segurança verdadeiramente limpas expirassem e fossem subscritas por dados já infectados. Quando a criptografia foi finalmente ativada, a última linha de defesa da empresa já havia sido completamente comprometida e sabotada por dentro.
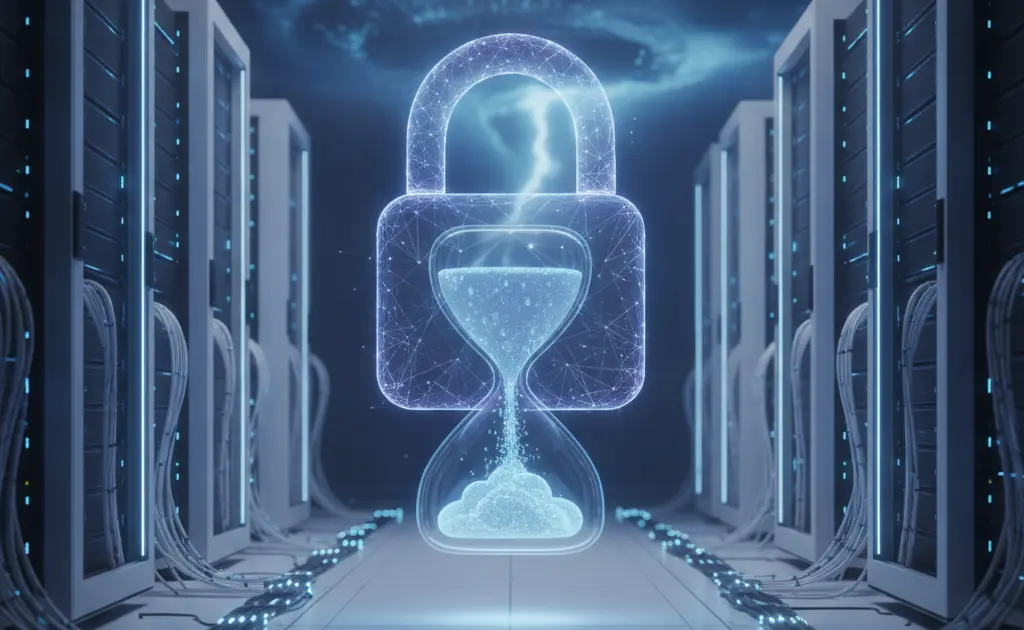
Essa tática altamente destrutiva e cada vez mais comum é conhecida como "sabotagem da retenção". Ela subverte uma das premissas mais consolidadas da cibersegurança corporativa: a de que o backup é a salvação definitiva contra o sequestro de dados. Neste artigo, vamos explorar a fundo o funcionamento dessa estratégia silenciosa e como proteger sua infraestrutura antes que o cronômetro do invasor chegue ao fim.
O Fenômeno do Dwell Time: O Inimigo Silencioso
Para compreender como os cibercriminosos conseguem executar essa estratégia com tamanho sucesso, é fundamental entender o conceito de dwell time (tempo de permanência). O dwell time refere-se ao intervalo de tempo entre a invasão inicial do hacker na rede e a detecção oficial ou execução final do ataque (como a exfiltração de dados sensíveis ou a criptografia em massa).
Durante esse período de latência, os invasores não operam de maneira barulhenta. Pelo contrário, eles utilizam técnicas conhecidas como Living off the Land (LotL) — aproveitando-se de ferramentas legítimas do próprio sistema operacional para mapear a rede, criar persistência e realizar movimentação lateral sem disparar os alarmes dos sistemas tradicionais de segurança.
Eles monitoram o tráfego interno para responder a perguntas vitais: Onde estão os dados mais valiosos? Como a equipe de TI realiza o monitoramento? E, acima de tudo, quais são os servidores de backup e qual é a política de retenção de dados estabelecida? Sabendo que a maior parte das empresas de médio e grande porte adota uma política de retenção que varia entre 14 e 30 dias para backups operacionais rápidos, o invasor simplesmente decide esperar.
A Mecânica da Sabotagem: Como os Backups São Envenenados
A sabotagem da retenção não ocorre por acidente. Ela exige um planejamento estratégico apurado por parte das quadrilhas de ransomware como serviço (RaaS). O ataque se desenvolve através de mecanismos específicos projetados para minar a resiliência do ecossistema de dados da empresa.
O Envenenamento Silencioso dos Pontos de Restauração
Uma vez infiltrados, os invasores injetam executáveis e scripts maliciosos nos servidores produtivos de forma que o sistema operacional continue operando sem lentidão aparente. Como esses arquivos infectados residem silenciosamente nas partições do sistema, os softwares de backup realizam cópias periódicas e incrementais desses arquivos normalmente, interpretando-os como dados operacionais válidos.
Dia após dia, o ciclo de backup consome o espaço de armazenamento histórico. O histórico limpo e seguro — gerado antes da infiltração da ameaça — vai sendo progressivamente empurrado para o fim da fila de retenção. Eventualmente, após decorrido o prazo limite de retenção da empresa, esses backups saudáveis são excluídos ou sobrescritos pelo sistema de forma irreversível. O que resta no repositório de segurança é uma coleção de arquivos contaminados prontos para reinstalar o malware caso sejam acionados.
Manipulação de Credenciais e Ataque à Infraestrutura de Backup
Os cibercriminosos modernos não se limitam à contaminação passiva. Eles buscam ativamente credenciais administrativas da console de gerenciamento de backup. Uma vez obtido o controle, eles podem executar as seguintes ações:
* Desativação de alertas: Silenciar relatórios de falhas de backup para que a equipe de TI não perceba comportamentos anômalos.
* Redução drástica do tempo de retenção: Alterar as configurações de retenção de meses para dias, forçando o descarte imediato das cópias mais antigas e saudáveis.
* Corrupção de índices: Danificar os metadados de restauração, fazendo com que o console reporte que os backups foram concluídos com sucesso, quando na verdade os dados gravados estão corrompidos ou incompletos.
O que é um Ataque de Ransomware Latente?
Um ataque de ransomware latente é uma estratégia de invasão em que o código malicioso permanece inativo e oculto na infraestrutura de TI por um longo período (dwell time) antes de iniciar a criptografia dos dados. O objetivo primordial desse repouso estratégico é garantir que o malware seja copiado repetidamente nos ciclos de backup da empresa. Assim, quando o ataque é finalmente deflagrado, todos os pontos de restauração disponíveis também estão infectados, impossibilitando a recuperação dos sistemas sem o pagamento do resgate.
Dados Reais: O Impacto da Latência nos Negócios
Estudos globais de segurança demonstram que as táticas de latência continuam sendo as favoritas dos atacantes mais sofisticados. Segundo dados consolidados pelo relatório Cost of a Data Breach Report da IBM, a média global para identificar e conter uma violação de dados gira em torno de 250 dias. No caso de infiltrações persistentes, esse número pode ser ainda maior.
Adicionalmente, relatórios focados em proteção de dados, como o estudo anual de ameaças da Sophos, revelam que em mais de 90% das investidas modernas de ransomware, os atacantes tentam comprometer diretamente a integridade dos repositórios de backup. Isso demonstra que as defesas de cópias de segurança não são apenas um alvo secundário, mas sim a prioridade zero dos cibercriminosos no início da invasão.
Estratégias de Defesa: Como Desarmar a Bomba Relógio
Para sobreviver a ataques baseados em latência e sabotagem de retenção, as organizações precisam transformar seus sistemas passivos de armazenamento em uma fortaleza de resiliência cibernética ativa. A seguir, destacamos as melhores práticas tecnológicas para proteger sua estrutura:
1. Implemente a Imutabilidade Absoluta de Dados (WORM)
A imutabilidade baseada em tecnologia WORM (Write Once, Read Many) garante que, uma vez gravados os dados no repositório, eles não possam ser modificados, criptografados secundariamente ou deletados por ninguém — incluindo administradores de rede com privilégios máximos — durante uma janela temporal estritamente definida. Essa tecnologia cria uma barreira inviolável contra ransomwares que tentam apagar ou alterar os arquivos de backup de forma ativa.
2. Adoção da Evolução da Regra 3-2-1: O Modelo 3-2-1-1-0
A clássica estratégia de backup de dados foi aprimorada para lidar com ameaças modernas de sequestro digital. A nova configuração recomenda:
* 3 cópias de segurança dos dados críticos.
* 2 tipos de mídias de armazenamento diferentes (ex: disco local e nuvem).
1 cópia mantida externamente (offsite*).
1 cópia mantida de forma totalmente offline (air-gapped*) ou em armazenamento estritamente imutável.
* 0 erros nos processos de restauração através da validação automática de dados.
3. Ampliação Inteligente do Período de Retenção Crítica
Se o tempo de permanência de um invasor na rede pode exceder 45 ou 60 dias, manter uma política de retenção de apenas 14 ou 30 dias para dados críticos de negócios é extremamente arriscado. É recomendável avaliar a expansão da retenção histórica para 60, 90 ou 180 dias. Para controlar os custos de infraestrutura e consumo de armazenamento de longo prazo, utilize técnicas avançadas de deduplicação na fonte e compressão de dados.
4. Varredura Antivírus Avançada na Restauração (Sandboxing)
Diante de um incidente, a restauração direta dos dados diretamente no ecossistema de produção é um erro comum que pode gerar reinfecções instantâneas. Toda estratégia de restauração deve prever um ambiente de testes isolado (sandbox). Nesse espaço seguro, o backup deve ser montado e verificado por sistemas avançados de detecção de ameaças e varreduras de antivírus atualizadas em busca de Indicadores de Comprometimento (IoCs) antes de retornar ao ambiente de produção ativo.
5. Monitoramento de Anomalias na Taxa de Alteração de Dados
O monitoramento proativo baseado em inteligência artificial pode rastrear a taxa de modificação diária de dados nos volumes de armazenamento. Se um servidor que historicamente modifica 1% de seus dados por dia de repente apresenta uma taxa de alteração de 70% durante uma rotina de backup incremental, isso constitui um forte indicador de criptografia maliciosa em andamento. O sistema de proteção deve disparar um alerta crítico imediato e bloquear logicamente as conexões com o armazenamento secundário.
O Futuro da Proteção de Dados Exige Proatividade
A segurança da informação não pode mais enxergar o backup como um mero processo acessório de TI gerenciado de forma isolada pela equipe de infraestrutura. Diante de ameaças silenciosas que operam sob a lógica da sabotagem de retenção, a resiliência de dados deve ser tratada como parte fundamental da estratégia de segurança corporativa integrada.
Investir em sistemas automatizados, imutabilidade de dados e na auditoria constante das janelas de retenção é o que separa as organizações que sobrevivem a um incidente de segurança em poucas horas daquelas que enfrentam paralisações prolongadas e perdas catastróficas.
Não permita que seus backups seguros se transformem em cavalos de Troia dentro da sua própria rede. Proteja sua política de retenção hoje mesmo e garanta que sua última linha de defesa esteja verdadeiramente preparada para o pior cenário. Entre em contato com nossos especialistas em resiliência cibernética e descubra como auditar e blindar seu ecossistema de armazenamento contra ransomwares latentes.
Sua infraestrutura de TI está realmente blindada?
Não espere um incidente de segurança paralisar a sua operação. Descubra as vulnerabilidades antes dos atacantes.