Descubra como cibercriminosos burlam a imutabilidade acelerando o relógio dos servidores e saiba como blindar sua infraestrutura de backup contra essa ameaça invisível.
Imagine a seguinte cena: sua empresa acaba de sofrer um ataque devastador de ransomware. Os sistemas operacionais estão criptografados, a operação está paralisada e os criminosos exigem um resgate milionário. No entanto, sua equipe de tecnologia mantém a calma. Afinal, a empresa investiu em uma estratégia robusta de backup imutável. Os dados estão protegidos por uma política rígida de retenção que impede qualquer alteração ou exclusão por 30 dias.
Contudo, ao tentar iniciar a restauração, o time de TI se depara com o pior cenário possível: o repositório de backup está completamente vazio. Como isso é possível se a tecnologia prometia imutabilidade absoluta?
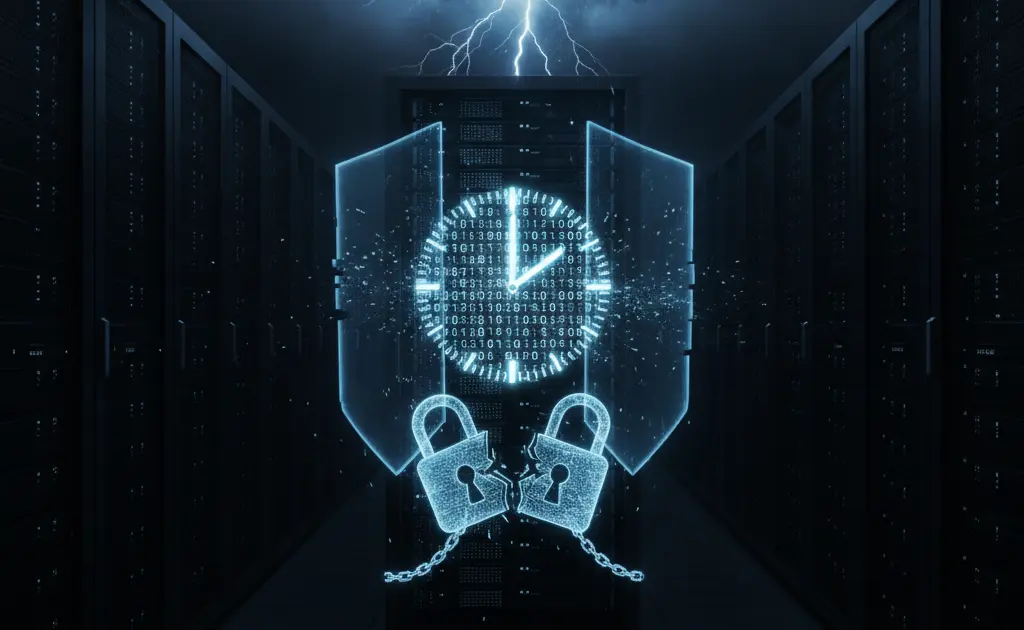
A resposta está em uma tática altamente sofisticada e silenciosa conhecida como O Golpe do Tempo (ou Time Travel Attack). Em vez de tentarem quebrar a criptografia do backup ou adivinhar senhas de alta complexidade, os cibercriminosos atacam uma engrenagem invisível que governa toda a sua infraestrutura de rede: o relógio dos servidores.
Abaixo, vamos desvendar como essa manipulação temporal funciona, por que os sistemas tradicionais de retenção são vulneráveis a ela e o que sua empresa deve fazer para se proteger antes que o relógio corra contra você.
O Mito da Imutabilidade Absoluta: Por que o Tempo é a Chave?
Para compreender o Golpe do Tempo, primeiro é preciso entender o funcionamento dos backups imutáveis. A imutabilidade baseia-se no conceito de gravação única e leitura múltipla (WORM - Write Once, Read Many). Quando um dado é gravado no repositório imutável, o sistema aplica um bloqueio de retenção (retention lock) temporário.
Esse bloqueio diz ao sistema: "Este arquivo não pode ser modificado, sobrescrito ou deletado até o dia 30 de outubro às 14:00".
O grande calcanhar de Aquiles dessa lógica é que ela é totalmente dependente da percepção de tempo do próprio hardware ou do sistema operacional. Para saber se o prazo de retenção expirou, o servidor de backup consulta constantemente o relógio do sistema ou servidores de tempo externos através do protocolo NTP (Network Time Protocol).
Se um invasor conseguir convencer o sistema de que o futuro já chegou, a barreira de proteção cai por terra. Se o relógio do servidor saltar repentinamente 31 dias para o futuro, o sistema entenderá que o período de proteção acabou. A partir desse instante, os arquivos que antes eram imutáveis tornam-se vulneráveis à exclusão comum.
Anatomia do Ataque: Como os Hackers Manipulam o Relógio
Os cibercriminosos utilizam métodos engenhosos para alterar a percepção temporal de uma infraestrutura corporativa. Geralmente, o ataque não acontece de forma isolada, mas como a etapa final de uma intrusão silenciosa que visa neutralizar qualquer chance de recuperação da vítima.
1. Envenenamento de NTP (NTP Spoofing/Poisoning)
O Network Time Protocol (NTP) é o protocolo padrão da internet para sincronização de relógios de computadores. Por padrão, a maioria das redes corporativas sincroniza seus servidores com servidores NTP públicos ou com controladores de domínio locais.
Se o protocolo NTP não estiver devidamente protegido, um hacker com acesso à rede interna pode realizar ataques de Man-in-the-Middle (MitM) ou falsificar pacotes NTP. Ao enviar respostas de sincronização falsas, o invasor altera o horário do servidor de backup gradativa ou abruptamente, empurrando o relógio do sistema semanas ou meses para frente.
2. Comprometimento do Hipervisor ou Sistema Operacional
Muitas vezes, os servidores de backup rodam como máquinas virtuais dentro de hipervisores corporativos. Se o cibercriminoso obtiver credenciais administrativas do painel de controle da virtualização, ele não precisa atacar o NTP. Ele pode simplesmente alterar o horário do host físico que hospeda a máquina virtual de backup. Por herança de sincronização, o sistema operacional da máquina virtual ajustará seu relógio interno imediatamente.
3. Abuso de APIs de Armazenamento
Em arquiteturas de nuvem ou storage de dados avançados, os atacantes buscam vulnerabilidades nas APIs de gerenciamento do storage. Ao comprometer chaves de API com privilégios administrativos, os invasores alteram a configuração de fuso horário ou do relógio lógico do próprio storage, forçando a expiração precoce de todos os blocos de dados retidos.
O Impacto Devastador nas Empresas: Lições de Casos Reais
Embora pareça um cenário de ficção científica, a manipulação de tempo é uma tática ativa e catalogada por agências globais de cibersegurança, como a CISA (Cybersecurity and Infrastructure Security Agency). Grupos de ransomware de elite utilizam essa técnica como método padrão para garantir que as vítimas fiquem sem opções de recuperação e se vejam forçadas a pagar o resgate.
Quando o golpe é executado com sucesso:
* Perda Total de Dados: O backup que deveria durar meses é eliminado em segundos.
* Ineficácia das Políticas de Compliance: Empresas de setores regulados (como saúde e finanças) violam leis de retenção de dados devido à destruição precoce do histórico.
* Dano Reputacional Irreparável: A organização precisa admitir ao mercado e aos clientes que seus mecanismos de resiliência falharam diante do ataque.
Como Proteger sua Infraestrutura contra o Golpe do Tempo?
A boa notícia é que, embora o ataque seja sofisticado, existem contra-medidas eficazes que podem ser implementadas para mitigar o risco de manipulação temporal. A proteção exige uma abordagem de defesa em profundidade, focada na integridade das fontes de tempo.
Utilize Relógios de Conformidade Isolados (Compliance Clock)
A principal defesa contra a manipulação do relógio é a adoção de tecnologias de armazenamento que possuam um Relógio de Conformidade (Compliance Clock) independente.
Diferente do relógio do sistema operacional (que pode ser alterado pelo administrador ou por NTP), o Compliance Clock é um relógio de hardware interno, selado logicamente. Ele não pode ser alterado, retrocedido ou avançado por nenhum usuário, nem mesmo se o invasor obtiver privilégios de administrador raiz (root). O tempo flui apenas para frente em uma taxa constante e imutável.
Implemente NTP Autenticado e Seguro (NTPsec)
Não confie em tráfego NTP não criptografado e sem autenticação.
* Configure seus servidores para utilizarem o NTPsec ou versões do protocolo NTP que suportem criptografia simétrica e chaves de autenticação.
* Garanta que apenas fontes de tempo oficiais, confiáveis e autenticadas por assinatura digital sejam aceitas pela sua rede corporativa.
Estabeleça Alertas para Desvios de Tempo (Clock Skew)
O monitoramento de TI deve tratar qualquer variação incomum de tempo como um incidente de segurança grave.
Configure ferramentas de monitoramento para gerar alertas de alta prioridade caso o relógio de qualquer servidor crítico ou hipervisor apresente um desvio (skew*) maior que alguns segundos em relação a uma fonte de tempo externa secundária.
* Bloqueie a automação que executa a limpeza de dados se uma mudança brusca de data for detectada no sistema.
* Se o relógio do sistema saltar misteriosamente para o futuro, o repositório de backup deve entrar em modo de bloqueio preventivo e exigir dupla aprovação humana para qualquer exclusão.
Isole a Rede de Gerenciamento de Backup
O servidor de backup e os repositórios de dados nunca devem fazer parte do mesmo domínio de diretório (Active Directory) utilizado no dia a dia da empresa. Ao isolar a infraestrutura de backup em uma rede separada (workgroup ou domínio dedicado) com acessos multifator (MFA) obrigatórios, você impede que um hacker que comprometeu o controlador de domínio principal tenha poder para alterar o tempo dos servidores de cópia de segurança.
Fortalecendo a Resiliência Cibernética para o Futuro
A corrida armamentista da cibersegurança exige que as organizações parem de enxergar suas defesas como absolutas. A imutabilidade de dados é uma barreira indispensável no combate ao ransomware, mas ela só é verdadeiramente forte se as bases sobre as quais foi construída — como a integridade do tempo — também estiverem protegidas.
Sua organização está pronta para enfrentar ameaças que burlam defesas tradicionais? Proteger o seu negócio contra ataques de manipulação de tempo requer uma análise profunda da sua arquitetura atual de backup e de rede.
Não espere que os ponteiros do relógio corram contra você. Entre em contato com nossos especialistas hoje mesmo e agende uma auditoria de resiliência cibernética para garantir que seus dados permaneçam verdadeiramente protegidos, não importa o tempo que passe.
Sua infraestrutura de TI está realmente blindada?
Não espere um incidente de segurança paralisar a sua operação. Descubra as vulnerabilidades antes dos atacantes.